Vous laissez une IA écrire votre code ? C'est génial pour la vitesse, mais terrifiant pour la sécurité. Le Vibe Coding est une pratique où les développeurs utilisent des assistants IA pour générer du code via des prompts naturels plutôt que d'écrire chaque ligne manuellement. Depuis 2023, cette méthode a explosé, mais elle cache un piège majeur : l'IA produit souvent du code fonctionnel mais vulnérable. En juillet 2025, Escape Technologies a découvert la faille Base44, montrant comment des applications générées par IA pouvaient être compromises sans même avoir besoin d'un mot de passe. Si vous ne protégez pas vos services à l'exécution (runtime), vous jouez à la roulette russe avec vos données.
Pourquoi le code généré par IA casse la sécurité classique
Les outils comme GitHub Copilot ou Amazon CodeWhisperer sont brillants pour boilerplate, mais ils n'ont pas conscience du contexte de sécurité global. Une étude publiée en janvier 2026 par Escape Technologies a scanné plus de 14 600 actifs issus du vibe coding. Résultat ? Plus de 2 000 vulnérabilités critiques, dont des secrets exposés et des fuites de données personnelles (PII). Pourquoi ? Parce que l'IA optimise pour faire tourner le code, pas pour le sécuriser contre des attaquants humains malveillants.
Le problème principal est que le code généré contient fréquemment des injections SQL ou des XSS (Cross-Site Scripting) que le développeur pressé ne voit pas. Les scanners statiques traditionnels ratent souvent ces erreurs contextuelles. C'est là que les protections runtime entrent en jeu. Elles ne regardent pas le code source ; elles surveillent ce qui se passe quand le code s'exécute réellement.
La première ligne de défense : Le Web Application Firewall (WAF)
Un WAF est un pare-feu applicatif web qui analyse le trafic HTTP avant qu'il n'atteigne votre serveur. Pour les services vibe-coded, c'est votre bouclier externe. Il bloque les requêtes suspectes basées sur des signatures connues ou des comportements anormaux.
Concrètement, si quelqu'un tente d'injecter du JavaScript malveillant dans un champ de formulaire, le WAF coupe la connexion. Des fournisseurs comme Cloudflare, AWS WAF ou Fortinet offrent des règles spécifiques pour les vulnérabilités courantes de l'IA. Par exemple, Blackpoint Cyber a documenté en 2025 des attaques utilisant des scripts vibe-coded pour déployer le malware DCRat via de faux captchas. Un WAF bien configuré peut détecter ces chaînes de requêtes inhabituelles ou ces paramètres encodés trop longs typiques de ces attaques automatisées.
Mais attention, le WAF a ses limites. Il opère au niveau réseau (couche 7 OSI). Il ne voit pas ce qui se passe dans le navigateur. Si une attaque vient d'un script tiers fiable mais compromis (formjacking), le WAF laisse passer. De plus, il ne peut pas protéger contre les menaces zero-day inconnues si aucune signature n'existe encore.
La profondeur de défense : RASP (Runtime Application Self-Protection)
C'est ici que ça devient intéressant pour le vibe coding. Le RASP est une technologie de sécurité qui s'intègre directement dans l'environnement d'exécution de l'application pour surveiller son comportement interne. Contrairement au WAF qui regarde le trafic entrant, le RASP observe l'application de l'intérieur.
Aikido Security recommande vivement le RASP pour les applications web faisant face à des vulnérabilités zero-day. Pourquoi ? Parce que le code généré par IA peut créer des chemins d'exécution imprévus. Une solution RASP comme Contrast Security ou Imperva RASP instrumente le runtime (Java, .NET, Node.js, etc.). Si une requête légitime provoque soudainement une commande shell inattendue ou une lecture de fichier hors périmètre, le RASP bloque l'action immédiatement.
Le coût ? La complexité. Installer un RASP prend entre 3 et 10 jours selon Gartner, contre quelques heures pour un WAF cloud. Il ajoute aussi une petite latence (5-15% de surcharge de performance). Mais pour un service critique généré par IA, où vous ne maîtrisez pas chaque ligne de code, savoir exactement ce que fait l'application à l'instant T est inestimable.
Contrôler le flux : Les Limites de Débit (Rate Limiting)
Le troisième pilier, souvent négligé, est la limitation de débit. Les recherches d'Escape Technologies ont révélé que 1 280 services API construits avec du vibe coding manquaient cruellement de rate limiting. Cela permet aux attaquants de forcer brutalement les endpoints ou d'épuiser les ressources (DDoS applicatif).
Une bonne stratégie de rate limiting pour le vibe coding doit être granulaire. Ne limitez pas tout globalement. Configurez des seuils par endpoint :
- Endpoints publics : 100 requêtes/minut/IP.
- Endpoints authentifiés : 1 000 requêtes/minut/compte.
- Endpoints sensibles (paiement, auth) : Seuils plus stricts avec fenêtres glissantes.
Comparaison des mécanismes de protection
Pour choisir, il faut comprendre les compromis. Voici une vue d'ensemble pour décider quel outil prioriser selon vos contraintes actuelles.
| Critère | WAF | RASP | Rate Limiting |
|---|---|---|---|
| Position de défense | Périphérie réseau (Entrée) | Interne à l'application (Runtime) | Gestionnaire de flux (API/Edge) |
| Délai de déploiement | 1-4 heures (Cloud) | 3-10 jours (Intégration code) | 4-8 heures (Configuration) |
| Protection principale | Injections SQL, XSS, Bots connus | Zero-days, Logique métier, Exécution anormale | Brute-force, Épuisement ressources, DDoS |
| Impact Performance | Faible (Latence réseau minime) | Modéré (5-15% overhead CPU/RAM) | Négligeable (Calcul mémoire rapide) |
| Idéal pour... | Bloquer le bruit de fond internet | Sécuriser le code IA opaque | Protéger les coûts API et la stabilité |
Stratégie de mise en œuvre : La Défense en Profondeur
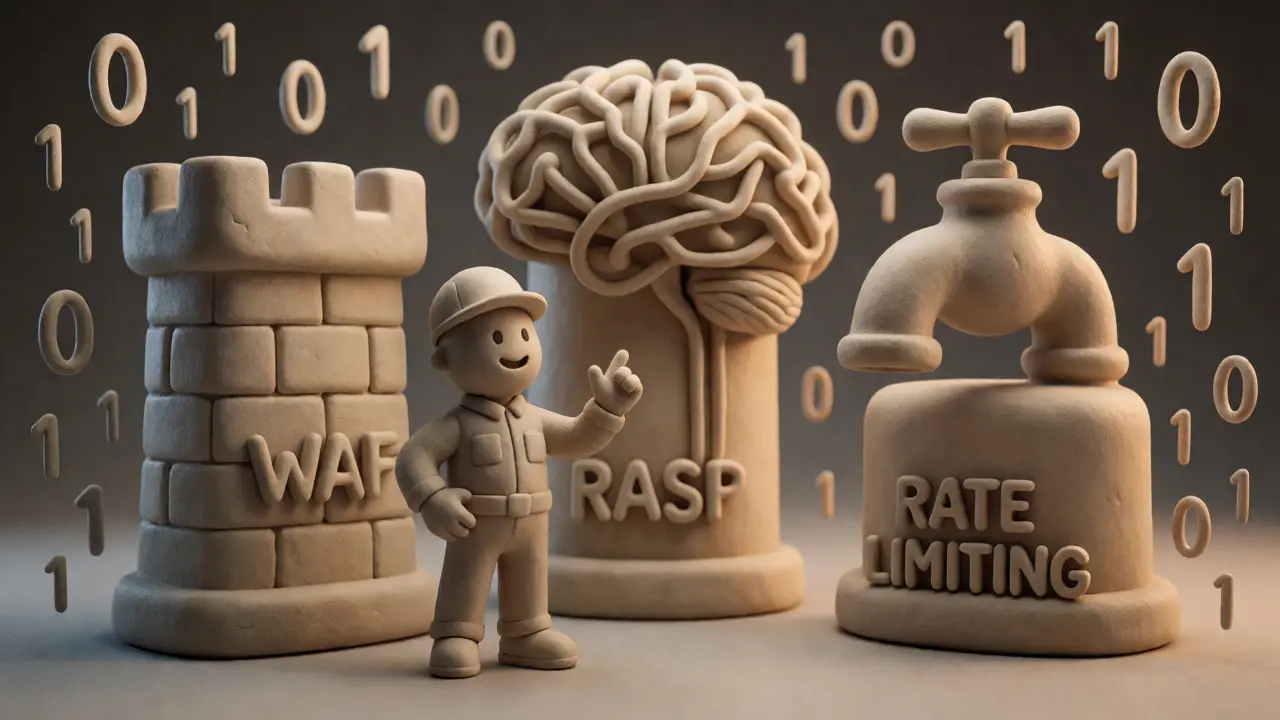
Ne choisissez pas l'un ou l'autre. NIST SP 800-53 Rev 5 préconise une approche en couches. Pour un service vibe-coded, voici l'ordre logique de déploiement recommandé par les experts de SiteGuarding et Check Point :
- WAF en premier : Activez-le dès le jour 1. Utilisez les règles gérées spécifiques "AI-Generated Code" disponibles chez AWS depuis janvier 2026 (47 règles dédiées). Bloquez le trafic obvious.
- Rate Limiting en second : Configurez vos limites API pour éviter que votre facture cloud explose et que les bots ne prennent le contrôle. Utilisez des fenêtres glissantes pour être plus juste envers les vrais utilisateurs.
- RASP en dernier (mais crucial) : Intégrez-le sur les services critiques. C'est votre filet de sécurité contre les erreurs logiques subtiles de l'IA que le WAF ne verra jamais.
Check Point avertit que beaucoup d'organisations "ratent le check de sécurité vibe" en traitant le code IA comme sûr par défaut. Traitez-le comme du code écrit par un stagiaire très rapide mais distrait : testez tout, protégez tout.
Erreurs courantes à éviter
La configuration de ces outils demande de la nuance. Voici les pièges classiques :
- Le WAF bloquant les faux positifs : Les modèles IA génèrent parfois des structures JSON complexes ou des paramètres longs qui ressemblent à des attaques. Ajustez les seuils de longueur de paramètre pour éviter de bloquer vos propres clients légitimes.
- Oublier les tokens exposés : Escape Technologies note que beaucoup de failles venaient de tokens Supabase ou API clés exposés publiquement. Le RASP et le WAF ne sauvent pas si la clé secrète est dans le code frontend. Auditiez les secrets avant de déployer.
- Négliger la maintenance : Ces protections ne sont pas "set and forget". Comptez 4 à 8 heures par mois pour mettre à jour les règles WAF et ajuster les limites de débit en fonction de la croissance réelle du trafic.
Qu'est-ce que le Vibe Coding exactement ?
Le Vibe Coding est une méthode de développement où l'on utilise des assistants IA (comme GitHub Copilot) pour générer du code à partir de descriptions naturelles (prompts), plutôt que d'écrire manuellement chaque instruction. Bien que rapide, cela introduit des risques de sécurité car l'IA privilégie la fonctionnalité immédiate sur la robustesse sécuritaire.
Pourquoi un WAF seul ne suffit-il pas pour le code généré par IA ?
Un WAF analyse le trafic réseau externe. Il ne voit pas les vulnérabilités internes comme les erreurs de logique métier ou les exécution de commandes inattendues déclenchées par des données valides mais mal interprétées par le code IA. Le RASP est nécessaire pour surveiller l'intérieur de l'application.
Combien coûte l'implémentation d'une protection RASP ?
En termes de temps, comptez 3 à 10 jours pour l'intégration initiale selon la complexité de l'application. En termes de performance, attendez-vous à une surcharge de 5 à 15%. Financièrement, les solutions commerciales varient, mais l'investissement principal réside dans l'effort d'ingénierie pour l'intégration et le tuning.
Comment configurer le Rate Limiting pour une API vibe-coded ?
Utilisez des seuils différenciés : par exemple, 100 requêtes/minute pour les endpoints publics non authentifiés et 1000 requêtes/minute pour les utilisateurs connectés. Privilégiez les algorithmes de fenêtre glissante (sliding window) plutôt que fixe pour éviter les pics artificiels à la frontière des intervalles.
Y a-t-il des normes de conformité spécifiques pour le Vibe Coding ?
Oui. PCI DSS exige déjà des mesures équivalentes à un WAF pour les applications web publiques. De plus, le NIST prépare la publication SP 1800-34 (prévue Q3 2026) spécifiquement dédiée aux contrôles de sécurité pour les environnements de développement assistés par IA.
8 Commentaires
Alexis Vanmeter
Super article, ça m'a vraiment aidé à comprendre pourquoi mes apps plantent parfois 😅
Merci pour le partage !
James Funk
On nous ment éhontément. Le "vibe coding" n'est qu'un prétexte pour les grandes boîtes tech de nous vendre des solutions RASP hors de prix et de créer une dépendance artificielle.
Pensez-y deux secondes : si l'IA génère du code vulnérable, c'est parce que les données d'entraînement sont biaisées par les mêmes entreprises qui vendent maintenant les protections runtime. C'est un cercle vicieux organisé pour vider nos budgets IT sous couvert de sécurité.
Les failles comme Base44 ne sont pas des accidents, ce sont des fonctionnalités cachées pour justifier l'achat de ces pare-feu complexes.
Regardez qui finance les études d'Escape Technologies ou de Gartner sur le sujet, vous verrez toujours les mêmes noms apparaître dans les conseils d'administration.
Ils créent le problème, puis ils vendent la solution, et pendant ce temps, on passe notre temps à configurer des règles WAF au lieu de coder réellement.
La vérité est que le code IA est instable par conception pour nous obliger à surveiller chaque requête en temps réel avec leurs outils propriétaires.
Ne tombez pas dans le piège marketing, gardez vos secrets locaux et méfiez-vous de cette hype sécuritaire orchestrée.
Marcelle Williams
Ce paragraphe sur les limites du WAF manque cruellement de précision technique et laisse croire que le WAF est inutile face aux zero-days, ce qui est une simplification dangereuse.
Il aurait fallu distinguer clairement les WAF basés sur signatures de ceux utilisant le machine learning comportemental qui détectent bien certaines anomalies inconnues sans signature préalable.
De plus, affirmer que le RASP bloque immédiatement toute action anormale ignore totalement le taux de faux positifs élevé lors de la phase d'apprentissage qui peut bloquer des flux légitimes pendant des semaines.
La grammaire de votre introduction est également approximative avec des virgules manquantes qui rendent la lecture saccadée et peu professionnelle.
Enfin, comparer le coût d'intégration du RASP à celui du WAF cloud est trompeur car cela omet les coûts récurrents de licence et de maintenance spécifique aux agents RASP installés sur chaque instance serveur.
Votre tableau comparatif présente aussi des chiffres trop généraux qui ne reflètent pas la réalité des architectures microservices modernes où le déploiement est automatisé via CI/CD.
Bref, bon effort mais il manque de rigueur académique et de nuances techniques indispensables pour un public averti.
Beau Graves
Je trouve que c'est une excellente mise au point pour tous les développeurs qui se lancent tête baissée dans le vibe coding sans filet de sécurité.
L'idée de la défense en profondeur est vraiment clé ici car aucun outil seul ne suffit face à des menaces aussi variées et imprévisibles.
J'apprécie particulièrement la distinction faite entre la protection périphérique du WAF et la surveillance interne du RASP qui complémentent parfaitement les approches traditionnelles.
Cela rappelle aussi l'importance de ne pas négliger les aspects humains comme l'audit des secrets avant tout déploiement automatique.
Merci d'avoir inclus des exemples concrets comme les attaques DCRat qui montrent bien les risques réels derrière ces concepts abstraits.
Continuez comme ça, ce genre de contenu aide toute la communauté à progresser ensemble vers de meilleures pratiques.
N'hésitez pas à partager d'autres retours d'expérience similaires à l'avenir !
Nadine McGee
on oublie souvent que le vrai danger c'est pas le code lui même mais l'illusion de contrôle qu'il donne
l'ia écrit vite mais elle ne comprend pas l'intention profonde du système
c'est comme confier les clés de la maison à quelqu'un qui sait ouvrir la porte mais pas fermer les fenêtres
la sécurité devient alors un jeu de devinettes permanent
et pendant ce temps les données fuient doucement sans bruit
il faut accepter que le vibe coding change la nature même de la confiance numérique
pas juste ajouter des outils dessus
c'est une philosophie différente qu'on doit intégrer dès le début
sans ça on construit sur du sable mouillé
Romain Grima
Absolument d'accord avec l'approche progressive proposée ici !!
Commencer par le WAF c'est super simple et ça donne déjà une grosse tranquillité d'esprit
Puis le rate limiting évite les mauvaises surprises sur la facture cloud dès le départ
Et le RASP vient ensuite comme une cerise sur le gâteau pour les services critiques
Cette méthode permet de ne pas être submergé par la complexité technique
Bravo pour avoir rendu ça accessible et motivant à implémenter
On va tester ça sur nos projets dès lundi prochain 💪
James Funk
Ton optimisme est touchant mais naïf... tu crois vraiment que ton équipe va prendre le temps de configurer proprement tout ça ?
Dans la vraie vie, personne ne fait le tuning des seuils de rate limiting correctement et ça finit toujours par bloquer les vrais utilisateurs pendant les pics de trafic.
Le RASP ajoute une latence que tes managers vont détester quand ils verront les métriques de performance chuter.
Tu vas te retrouver à désactiver les protections pour gagner en vitesse, annulant ainsi tout le bénéfice initial.
C'est toujours la même histoire, la sécurité est sacrifiée sur l'autel de la productivité immédiate.
Prépare-toi à gérer les plaintes des clients qui ne peuvent plus se connecter parce que ton bot a été bloqué par erreur.
Emeline Lavalle
Salut ! Je voulais juste rebondir sur ce point très intéressant concernant l'illusion de contrôle.
En effet, beaucoup de collègues pensent que mettre un WAF suffit pour dormir tranquille le soir venu.
Or, comme tu le dis si bien, l'IA ne comprend pas l'intention métier derrière le code généré.
C'est effectivement une nouvelle philosophie à adopter plutôt qu'une simple boîte à outils supplémentaire.
J'ai trouvé ton approche très posée et réfléchie, ça fait du bien de lire quelque chose de nuancé.
Merci d'avoir partagé cette perspective plus large sur le sujet.
Ça me donne envie de creuser davantage la partie audit des secrets dont parle l'article.
Bonne continuation dans tes réflexions !