Vous avez probablement entendu parler du vibe coding. C'est cette pratique où vous décrivez ce que vous voulez en langage naturel et laissez une IA écrire le code. Ça semble magique, non ? Vous tapez « je veux un tableau de bord qui montre mes ventes », et hop, l'application apparaît. Mais voilà le piège : si c'est génial pour la vitesse, c'est terrifiant pour la sécurité et la maintenance. Comment s'assurer que ces outils générés par IA ne cassent pas votre entreprise dès qu'ils passent en production ? La réponse n'est pas d'interdire l'IA, mais d'appliquer une gouvernance par niveaux. Il faut adapter les règles de contrôle au niveau de risque réel de chaque composant.
Pourquoi la gouvernance traditionnelle échoue face au Vibe Coding
Les cycles de développement classiques (SDLC) ont été conçus pour des humains qui écrivent du code ligne par ligne. Dans ce modèle, on sait qui a écrit quoi, pourquoi, et comment le tester. Avec le vibe coding, cette chaîne de responsabilité se brise. Le code est généré par une boîte noire. Même si le résultat fonctionne parfaitement, personne ne comprend forcément comment il fonctionne sous le capot. Et là, ça devient dangereux.
Imaginez un comptable qui utilise un outil de vibe coding pour automatiser ses factures. L'outil marche bien pendant trois mois. Puis, une mise à jour mineure change le comportement de l'IA, et soudain, les taxes sont calculées faux. Sans documentation claire ni revue humaine stricte, personne ne sait pourquoi l'erreur est apparue. Comme le souligne une analyse récente, faire du vibe coding « mal fait » produit des outils fragiles et sous-documentés. Faire du vibe coding « bien fait » libère une agilité incroyable, mais seulement si on accepte que la transparence est le nouveau défi majeur.
Le vrai problème, c'est que la commodité prend le pas sur la prudence. Dès qu'un raccourci IA sauve du temps, il devient critique pour l'entreprise. Or, les politiques de sécurité arrivent toujours après la prise d'habitude. Il faut donc intégrer la gouvernance dès le premier prompt, pas après le déploiement.
La structure en trois couches de la confiance
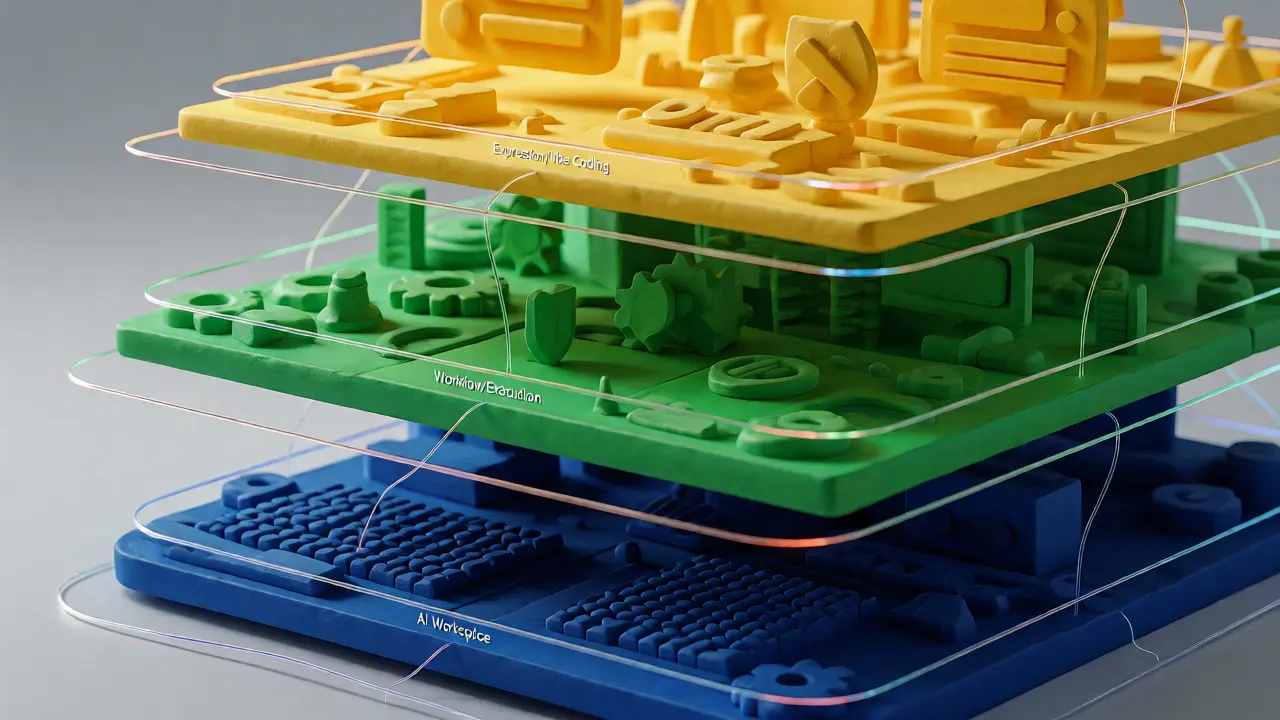
Pour gérer ce chaos potentiel, les experts proposent une architecture de gouvernance en trois plateformes intégrées. Chaque couche protège une dimension différente de la confiance dans l'application générée.
- La plateforme de Vibe Coding (Expression) : C'est l'interface utilisateur. Elle permet aux non-développeurs de dessiner leur logique métier avec du langage naturel ou des blocs visuels. Ici, l'IA fait le gros du travail invisible. Le rôle de cette couche est de capturer l'intention, pas de garantir la sécurité.
- La plateforme de Workflow (Exécution) : Une fois l'application créée, elle doit s'exécuter de manière prévisible. Cette couche assure que les actions répétitives sont auditées et cohérentes. Elle applique les permissions basées sur les rôles et vérifie que l'application respecte les règles d'entreprise avant d'agir.
- L'Espace de Travail IA (Raisonnement) : C'est ici que tout se joue techniquement. Les prompts, les modèles utilisés et les preuves qui guident le comportement de l'IA sont journalisés. Si l'IA propose une action, c'est cet espace qui trace pourquoi elle a pris cette décision.
Aucune de ces plateformes ne peut fonctionner seule. Si vous avez l'expression sans l'exécution contrôlée, vous avez des applications instables. Si vous avez l'exécution sans le raisonnement tracé, vous êtes aveugle en cas de bug. La connexion entre ces trois éléments crée un périmètre de sécurité autour de l'IA.
Adapter les contrôles au niveau de risque
Toutes les applications ne méritent pas le même niveau de surveillance. Appliquer une revue de code lourde à chaque petit script généré par IA tue la productivité. À l'inverse, laisser passer une application financière complexe sans vérification approfondie est une erreur coûteuse. La clé est la gradation.
| Niveau de Risque | Type d'Application | Contrôle Requis | Rôle Humain |
|---|---|---|---|
| Faible | Outils internes, prototypes, visualisations simples | Revue légère, tests automatisés basiques | Auto-validation par l'utilisateur |
| Moyen | Automatisation de tâches quotidiennes, rapports périodiques | Revue de sécurité standard, test de régression | Vérification par un pair ou un lead technique |
| Élevé | Applications client-facing, flux financiers, données sensibles | Audit complet, revue de code experte, validation réglementaire | Approbation formelle par les équipes conformité/sécurité |
Cette approche évite deux écueils : la paralysie par l'analyse pour les petits projets, et la négligence dangereuse pour les gros enjeux. Par exemple, un tableau de bord interne pour suivre les tickets support (risque faible) peut être déployé rapidement. En revanche, un module générant des contrats clients (risque élevé) nécessite une validation juridique et technique approfondie, peu importe combien de temps l'IA a mis à le coder.
La politique comme code et la revue humaine obligatoire
Comment appliquer ces règles concrètement ? La méthode la plus efficace est la « politique comme code » (Policy-as-Code). Au lieu d'écrire des documents PDF que personne ne lit, vous traduisez vos exigences de gouvernance en scripts exécutables. Ces scripts vérifient automatiquement si le code généré par l'IA respecte les normes de sécurité, de formatage et de confidentialité.
Mais attention : l'automatisation ne suffit pas. Une revue humaine reste indispensable, surtout pour le code généré par IA. Pourquoi ? Parce que l'IA peut produire un code syntaxiquement correct mais logiquement absurde ou vulnérable. Un humain doit vérifier l'intention derrière le code. Pour les applications à haut risque, cette revue doit être effectuée par des experts qui comprennent non seulement le code, mais aussi le contexte métier.
De plus, les frameworks de test doivent évoluer. Ils ne doivent plus seulement vérifier que la fonctionnalité marche (logique), mais aussi qu'elle respecte les contraintes de gouvernance (conformité). Est-ce que les données personnelles sont bien chiffrées ? Est-ce que les appels API respectent les quotas ? Ces questions doivent être intégrées dans la suite de tests automatisés.
Surveillance comportementale plutôt que métriques de code
Une fois l'application déployée, la surveillance classique (uptime, erreurs serveur) ne suffit plus. Avec le vibe coding, vous devez surveiller le comportement. Est-ce que les utilisateurs réussissent leurs tâches ? Combien de temps mettent-ils ? Y a-t-il des motifs d'erreur récurrents liés à l'interprétation ambiguë des prompts ?
La meilleure pratique actuelle consiste à effectuer des déploiements progressifs (staged rollouts). Vous lancez la nouvelle fonctionnalité IA auprès d'un petit groupe d'utilisateurs. Vous traquez leurs interactions en détail. Comparez ensuite ce groupe avec ceux utilisant les anciens processus manuels ou codés traditionnellement. Cela révèle si le code généré par IA offre une expérience constante ou s'il varie selon le contexte.
Par exemple, si votre application IA aide les commerciaux à rédiger des emails, surveillez le taux d'adoption et le temps gagné. Si les commerciaux ignorent les suggestions de l'IA, c'est un signal rouge. Le code est peut-être « bon », mais l'expérience utilisateur est mauvaise. La gouvernance doit permettre de corriger cela rapidement, soit en ajustant les prompts, soit en retournant le projet aux développeurs humains.
Sécurité spécifique aux artefacts générés par IA
Le vibe coding introduit de nouveaux vecteurs d'attaque. Le code généré peut contenir des secrets hardcodés (clés API, mots de passe) que l'IA a recopiés depuis les exemples d'entraînement ou les logs. Il peut aussi utiliser des bibliothèques obsolètes ou vulnérables sans que l'utilisateur le sache.
Pour contrer cela, la gestion des environnements et des secrets doit être repensée. Les accès aux outils de vibe coding doivent être strictement contrôlés. Si un pirate obtient l'accès à votre interface de prompt, il pourrait injecter des instructions malveillantes générant du code compromis à grande échelle. Des scans de sécurité spécifiques, entraînés sur des patterns de code généré par IA, sont nécessaires pour détecter ces anomalies invisibles aux scanners traditionnels.
Conclusion : La gouvernance comme accélérateur
Beaucoup voient la gouvernance comme un frein. Pour le vibe coding, c'est exactement l'inverse. Sans cadre clair, la peur des bugs pousse les entreprises à limiter l'usage de l'IA aux jouets expérimentaux. Avec une gouvernance par niveaux adaptée au risque, vous pouvez déléguer plus de pouvoir aux équipes métier en toute confiance.
Le but n'est pas de contrôler chaque ligne de code, mais de contrôler les conséquences. En intégrant les validations directement dans les plateformes (l'espace de travail IA, le workflow), la gouvernance devient invisible pour l'utilisateur final mais omniprésente pour l'architecte système. C'est ainsi que l'on transforme une tendance technologique en avantage concurrentiel durable, sans sacrifier la stabilité de l'entreprise.
Qu'est-ce que le vibe coding exactement ?
Le vibe coding est une approche de développement logiciel où les créateurs décrivent les fonctionnalités souhaitées en langage naturel (prompts). Une intelligence artificielle génère ensuite le code correspondant, gérant souvent la structure complète de l'application, y compris l'interface utilisateur et la logique backend.
Pourquoi la gouvernance traditionnelle ne fonctionne-t-elle pas avec le vibe coding ?
Les modèles traditionnels reposent sur la responsabilité humaine directe du code écrit. Avec le vibe coding, le code est généré par une boîte noire. Il peut être correct mais opaque, difficile à maintenir ou à expliquer. De plus, la rapidité de création dépasse la capacité des processus de revue manuels standards, créant un fossé entre la productivité et la maîtrise des risques.
Comment déterminer le niveau de risque d'une application vibe-coded ?
Évaluez l'impact potentiel d'une défaillance. Les facteurs clés incluent : l'exposition aux données sensibles (PII, financières), le nombre d'utilisateurs affectés, la criticité opérationnelle (blocage d'un processus métier) et la conformité réglementaire requise. Plus l'impact est élevé, plus les contrôles doivent être stricts.
Est-il nécessaire d'avoir un développeur humain pour valider le code IA ?
Oui, surtout pour les applications à moyen et haut risque. Bien que l'IA puisse générer du code fonctionnel, elle manque de contexte métier profond et peut introduire des vulnérabilités subtiles. Une revue humaine assure l'alignement avec les besoins réels et la sécurité, servant de filet de sécurité contre les hallucinations ou les interprétations erronées des prompts.
Quelles sont les meilleures pratiques de surveillance post-déploiement ?
Privilégiez la surveillance comportementale. Suivez des métriques comme le taux de complétion des tâches, le temps de récupération après erreur et le sentiment utilisateur. Utilisez des déploiements progressifs pour comparer les performances de l'application IA avec les méthodes précédentes et identifier les incohérences avant qu'elles n'affectent toute la base d'utilisateurs.